
Hacken für 25 Dollar pro Firma
The ShortcutWem vertraust Du eigentlich?
Die Angreifer knacken selten Deine Technik. Sie benutzen Dein Vertrauen.
Ich teste immer wieder, welche KI unsere Besprechungen am besten mitschreiben und zusammenfassen kann. Jetzt wollte ich mir vor Kurzem das Unternehmen Granola anschauen, das in Testberichten ständig auftaucht.
Also habe ich einem Kollegen davon erzählt. Der hat es sofort gegoogelt und ganz oben eine Anzeige mit der Überschrift „Granola Ai - Dein KI-Meeting-Assistent” gefunden. Perfekt.
Doch wer genau hinschaut, sieht die eigentliche Adresse der Anzeige: „fireflies.ai”. Wenn Du schnell geklickt hättest, wärst Du bei Fireflies gelandet und hättest vielleicht erst später gemerkt, dass das gar nicht Granola ist.
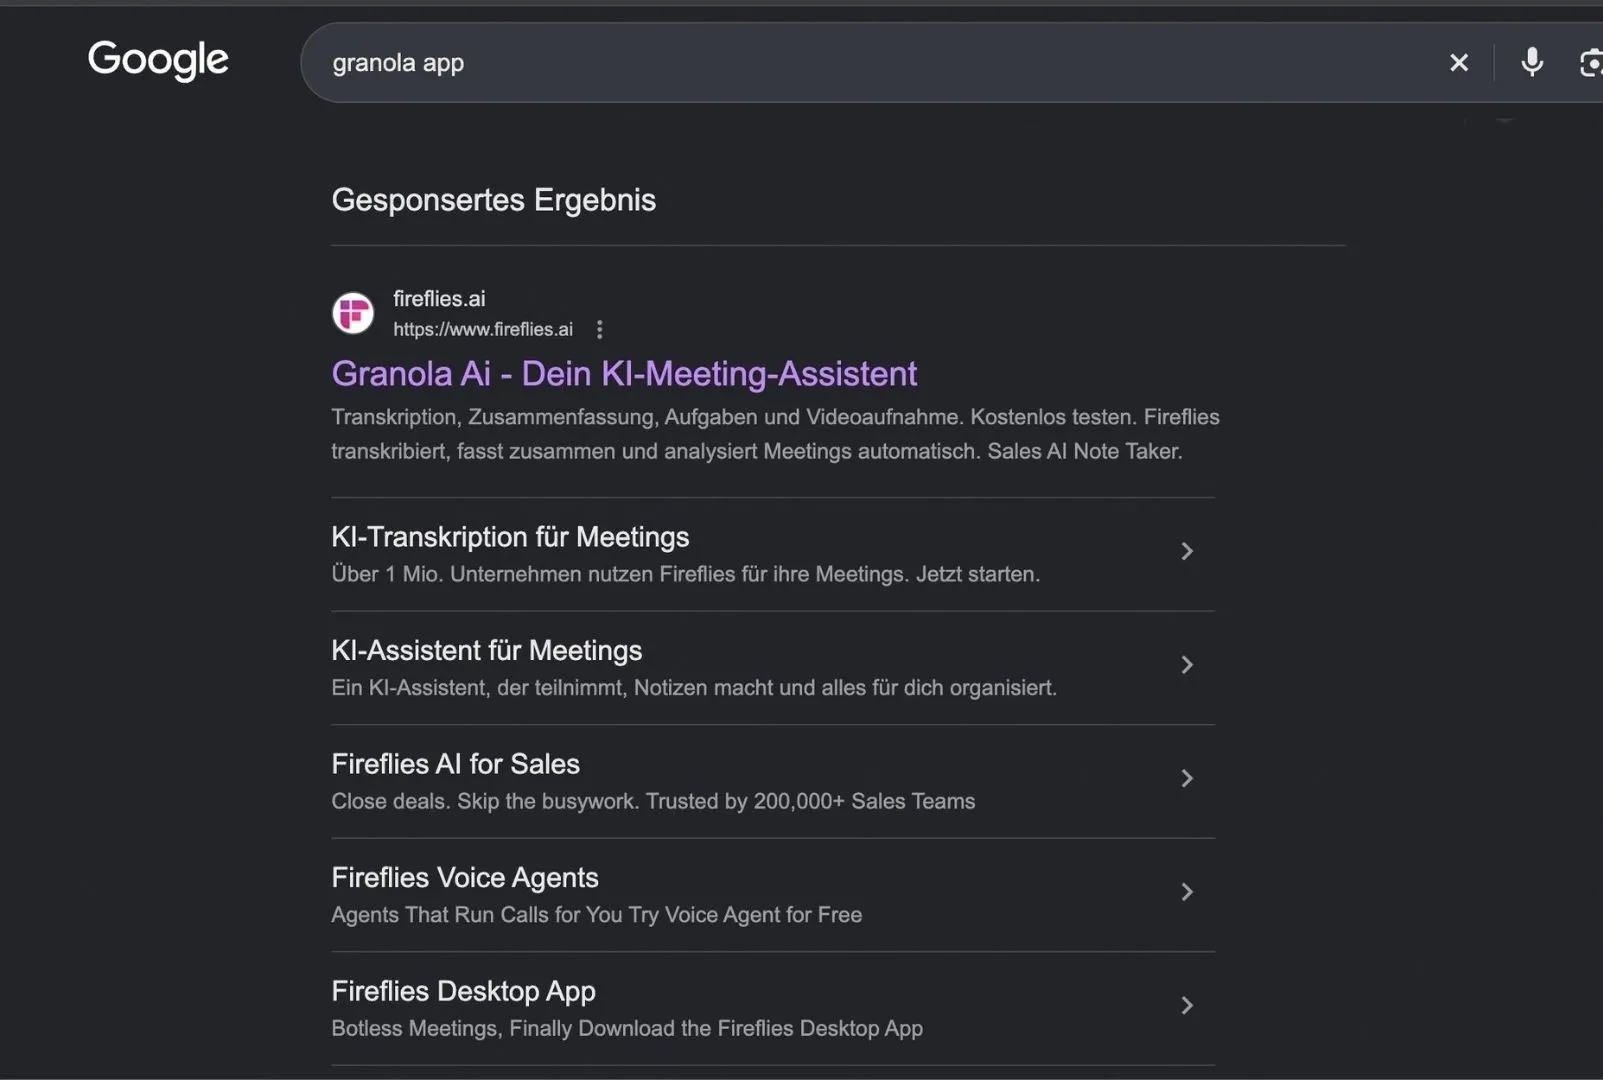
Als ich das gesehen habe, dachte ich erst mal hä?! Du suchst A und bekommst B. Und das von einem eigentlich etablierten Softwarehaus, das ich selbst sogar mal getestet habe.
Google schränkt Anzeigen mit dem Markennamen eines direkten Mitbewerbers im Text übrigens ein, sobald sich der Markeninhaber beschwert. Die Anzeige finde ich inzwischen schon nicht mehr.
Das hat mir aber wieder gezeigt, wie wir alle klicken. Wir lesen einen Namen, den wir kennen. Und wir vertrauen ihm. Der Name ist wie das Etikett auf einer Packung. Wir lesen es und prüfen nicht mehr, ob auch drin ist, was draufsteht.
Wenn schon seriöse Anbieter für Werbung so mit unserem Vertrauen spielen, machen Kriminelle das erst recht. Und dank KI geht das inzwischen spottbillig.
Die Sicherheitsfirma Gambit Security hat im September einen Fall aufgedeckt, in dem ein einzelner Täter mit frei verfügbaren KI-Programmen Hunderte Onlineshops angegriffen hat. Seine KI-Kosten lagen im Schnitt bei rund 25 Dollar pro Firma.
Und wenn ein Hackingangriff nur ein paar Dollar kostet, probieren es die Angreifer bei allen. Mal finden sie eine Lücke in der Technik, wie bei den Onlineshops. Viel öfter reicht ihnen aber die Stelle, an der ein Mensch nicht nachprüft.
Heute schauen wir uns drei solche Etiketten an: den Absender einer Mail, den Namen einer Website und Deinen eigenen Namen. Zu jedem bekommst Du eine Gegenprobe, also eine feste Regel, wie Du prüfst, ob drin ist, was draufsteht.
Patrick Lenz ist Inhaber von top.media, Innovationstreiber & Wissensvermittler.
Unsere heutigen Themen
- Der bekannte Absender
- Der bekannte Name und der bekannte Weg
- Wenn jemand in Deinem Namen auftritt
01
Der bekannte Absender
Fangen wir beim Postfach an, denn dort klebt das erste Etikett, dem wir täglich vertrauen. Der Name des Absenders.
Ehrlich gesagt ist klassisches Phishing, also die gefälschte Mail mit dem falschen Link, inzwischen 08/15-Standard. Davon sehen wir bei Kunden und auf dem Markt immer noch unfassbar viel.
Spannend sind dabei vor allem folgende Fälle: Zum einen die Antwortkette. Dabei schreibt Dir der Angreifer mitten in einem echten Mailverlauf, zum Beispiel mit Deinem Lieferanten. Er hat dessen Postfach vorher übernommen und antwortet einfach auf Eure letzte Mail.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI), die oberste Cyber-Behörde in Deutschland, beschreibt das so: Die Empfänger bekommen gefälschte Mails von Absendern, mit denen sie „erst kürzlich in Kontakt standen”.
Ein weiterer spannender Bereich ist die nachgemachte Adresse. Der Angreifer registriert eine Domain, die bis auf einen Buchstaben gleich aussieht.
Aus einem kleinen l wird ein großes I. Im Posteingang fällt das kaum jemandem auf. Genauso wie es hier im Text keinen wirklichen Unterschied gibt – oder? ;)
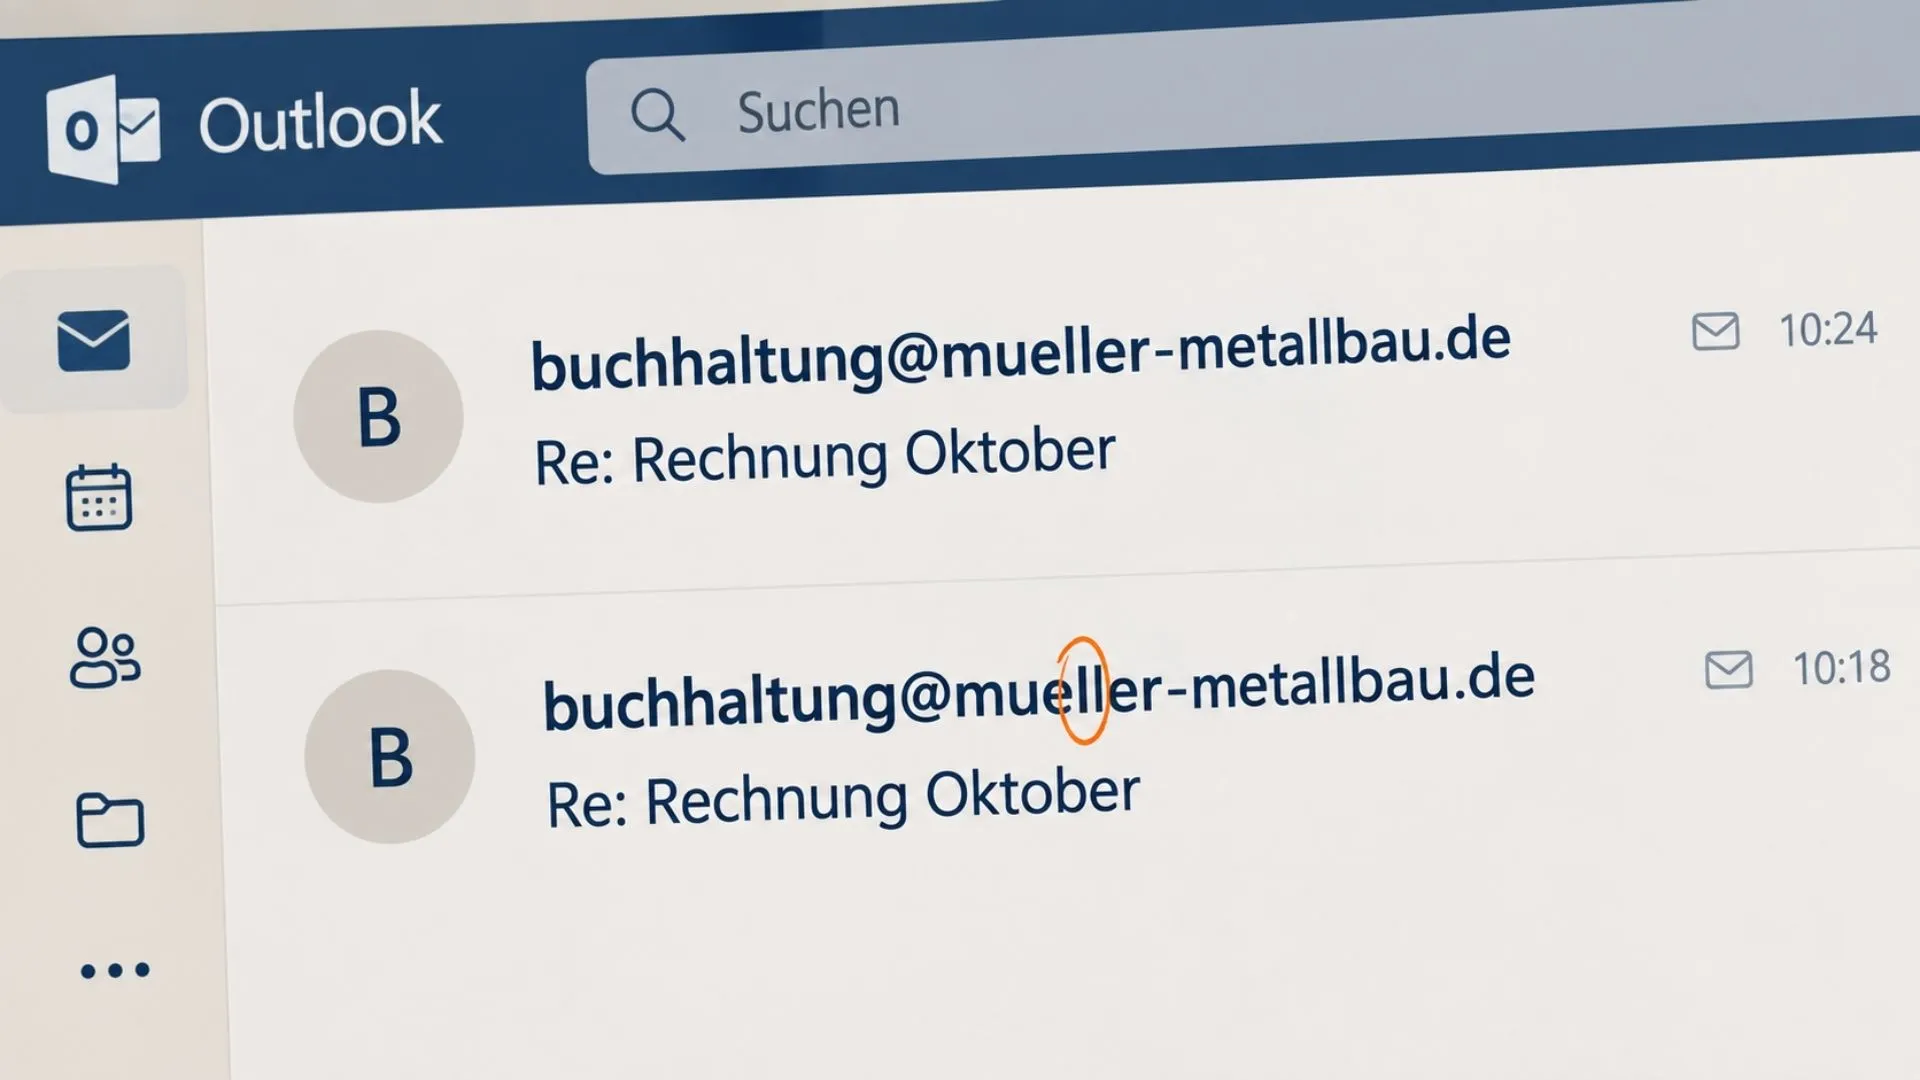
Ganz neu sind solche Antwortketten nicht. Schon die Schadsoftware Emotet las Postfächer automatisch aus und verschickte gefälschte Antworten im Namen echter Kontakte. Neu ist, dass heute eine KI mitliest.
Im September hat Microsoft eine solche Betrugsplattform zerschlagen. Laut der US-Technikseite Ars Technica hat dort eine KI übernommene Postfächer gelesen und herausgesucht, wer wem vertraut und wer Zahlungen freigibt.
Danach hat sie täuschend echte Mails im Namen bekannter Kontakte entworfen. So wurden 12.000 Konten in 10.000 Organisationen übernommen.
Eine solche Mail will meist Geld, Dein Passwort oder dass Du einen Anhang öffnest. In allen drei Fällen hilft dieselbe Gegenprobe.
Alles, was eine Mail von Dir verlangt, prüfst Du über einen zweiten Weg, den Du selbst wählst.
Geht es um Geld, nimmst Du immer die IBAN aus Eurem eigenen System, nie die aus der Mail. Will ein Lieferant plötzlich seine Bankverbindung ändern, rufst Du kurz an. Und zwar unter der Nummer aus Euren Unterlagen. Diesen Rückruf empfiehlt auch das Landeskriminalamt Niedersachsen.
Geht es um eine Anmeldung, lässt Du den Link in der Mail links liegen. Du gehst selbst auf die Seite, die Du kennst.
Und einen Anhang, den Du nicht erwartet hast, öffnest Du am besten gar nicht, wenn Du ihn nicht brauchst. Schon ein neugieriger Blick kann reichen. Kommt er von einem bekannten Kontakt, fragst Du vorher kurz nach.
Deine erste Aufgabe ist, diese drei Regeln im Team festzulegen. Und prüft regelmäßig, ob Telefonnummern und Bankdaten Eurer wichtigsten Lieferanten und Kunden im System stimmen.
02
Der bekannte Name und der bekannte Weg
Das zweite Etikett ist der Name auf einer Website oder Anzeige, so wie bei Granola. Hier laufen die Angriffe über ganz normale Wege. Und deshalb fallen sie nicht auf.
Wer ein Programm braucht, googelt es meistens. Dort schalten Kriminelle Anzeigen, die auf täuschend echte Kopien bekannter Download-Seiten führen.
Die IT-Nachrichtenseite BleepingComputer hat das schon 2022 beschrieben, unter anderem bei AnyDesk und TeamViewer. Mit diesen Programmen schaut zum Beispiel Dein IT-Dienstleister aus der Ferne auf Deinen Rechner. Wer klickte, lud statt des Originals Schadsoftware herunter.
Selbst eine echte Adresse schützt nicht. Bei ChatGPT kann jeder Nutzer ein sogenanntes Custom GPT anlegen, also eine eigene Version von ChatGPT mit eigenen Anweisungen, die dann auf der echten ChatGPT-Seite liegt.
Die Sicherheitsfirma Huntress hat Ende September einen Fall beschrieben, in dem Kriminelle so einen Assistenten gebaut hatten.
Opfer suchten bei Google nach „ChatGPT” und eine bezahlte Anzeige führte sie direkt zu diesem Assistenten. Der antwortete mit einem Link zu einem Programm, mit dem die Täter den Rechner fernsteuern konnten.
Und selbst Werkzeuge, denen wir täglich vertrauen, können ein Weg hinein sein. Brevo, das Newsletter-Werkzeug, über das wir den Shortcut verschicken, wurde im September angegriffen.
Für ein paar Stunden zeigten echte Brevo-Seiten eine gefälschte Prüfung „Bist Du ein Mensch?“. Wer der Anleitung folgte, installierte selbst Schadsoftware. Wir sind davon nicht betroffen gewesen.
Bei all diesen Fällen entscheidet am Ende ein einziger Klick. Und den macht ein Mensch, oft aus Gewohnheit, in Eile oder weil es bequemer ist. Der Mensch ist immer noch das größte Einfallstor.
Auch Microsoft schreibt im aktuellen Sicherheitsbericht, dass die meisten Einbrüche bei einem Menschen oder einem Passwort beginnen.
Damit aus Gewohnheit kein Einfallstor wird, helfen zwei feste Regeln. Software, Fernwartung, Onlinebanking und Lieferantenportale werden nur über gespeicherte Lesezeichen geöffnet, nie über die Suche.
Und weil ein einziges Mal selten reicht, schaut Ihr Euch jeden Monat im Team ein echtes Beispiel an, so wie die Granola-Anzeige oben. Dabei geht Ihr auch die Regeln aus Teil 1 kurz durch. Fünf Minuten im Teammeeting reichen. Dann wird der Blick auf die Adresse zur Gewohnheit.
03
Wenn jemand in Deinem Namen auftritt
Das dritte Etikett ist Dein eigener Name. Wer Deine Daten hat, kann ihn sich einfach aufkleben. Allein beim Gambit-Fall waren es über 600.000 Kreditkartendaten. Mit solchen Daten kaufen Betrüger später in fremdem Namen ein.
Meist fängt das klein an, mit Abbuchungen über Apple oder Amazon, die niemand veranlasst hat, jedes Mal so 10, 20, 30 Euro. Kleine Beträge fallen kaum auf. Und unter 30 Euro dürfen Banken sogar auf die starke Freigabe per App oder TAN verzichten.
Ein Geschäftspartner hat das vor Kurzem selbst erlebt. Erst kamen drei Freigabe-Anfragen über je einen Cent, mit denen Betrüger testen, ob eine Karte funktioniert. Außerdem waren schon 35 Euro abgebucht.
Er hatte nichts falsch gemacht, seine Kartendaten waren irgendwo abgeflossen. Danach durfte er dann eine neue Karte beantragen, alles neu einrichten und das nervigste: die neue Karte bei gefühlt 594 Diensten neu hinterlegen.
Vorsicht allein schützt Dich also nicht. Entscheidend ist, wie schnell Du merkst, dass etwas passiert.
Schalte deshalb auf jeder Firmenkarte (und am besten auch privat) die Benachrichtigung für jede einzelne Buchung ein. Dann siehst Du falsche Buchungen am selben Tag und nicht erst am Monatsende.
Noch einen Schritt weiter gehen Betrüger, wenn sie gleich ein ganzes Konto in Deinem Namen anlegen. So ist es einem Freund von mir passiert. Er kam aus dem Urlaub und vor der Tür standen Pakete, bezahlt über Klarna, also per Rechnungskauf. Bestellt hatte er nichts.
Laut dem Europäischen Verbraucherzentrum läuft das meist so ab. Die Täter legen eine neue E-Mail-Adresse auf Deinen Namen an und bestellen damit auf Rechnung, geliefert an Deine echte Adresse. Am Liefertag passen sie den Paketboten ab und nehmen das Paket in Deinem Namen oder dem Deines Nachbarn an.
Die Ware landet bei den Betrügern, die Zahlungsaufforderung später bei Dir. Nur wenn das Abfangen schiefgeht, steht das Paket bei Dir vor der Tür. So wie bei meinem Freund.
Natürlich hat er sich per Mail beschwert. Die Antwort vom Kundendienst ging sinngemäß so: Ihre Nachricht kommt von einer unbekannten Adresse, deshalb haben wir an die hinterlegte E-Mail-Adresse geantwortet.
Die Antwort auf den Betrugshinweis ging also an die E-Mail-Adresse der Betrüger.
Möglich ist das alles, weil viele Firmen Identität mit Daten prüfen, die jeder finden kann. Neulich wollte eine Versicherung von mir zur Legitimation mein Geburtsdatum hören. Das steht im Zweifel aber auf Social Media, spätestens wenn dort alle zum Geburtstag gratulieren.
Und wie prüft Dein Betrieb, wer am Telefon ist? Wenn die Antwort „Name und Geburtsdatum” lautet, dann prüft Ihr nur das Etikett.
Ich gebe zu, bei all dem fühle ich mich manchmal selbst ziemlich machtlos. Das ist nicht mehr Katz und Maus, das ist T-Rex gegen Amöbe.
Die gute Nachricht ist, die Amöbe muss nicht stärker werden als der T-Rex. Sie darf nur nicht die leichteste Beute sein.
Laut Lagebericht des BSI trafen 2024 rund 80 Prozent der angezeigten Angriffe kleine und mittlere Unternehmen. Getroffen werden „vor allem die Unternehmen mit den schwächsten Sicherheitsvorkehrungen”. BSI-Präsidentin Claudia Plattner sagt es so: „Die Letzten beißen die Hunde!“
Damit Dein Betrieb nicht der Letzte ist, gehst Du so vor:
- Schreib auf, wo bei Euch ein Anruf oder eine Mail von außen reicht, damit Ihr etwas ändert. Ein Lieferant meldet eine neue Bankverbindung, ein Kunde eine neue Lieferadresse, ein Mitarbeiter braucht ein neues Passwort. Steckt ein Betrüger dahinter, fließt Geld, Ware oder Zugang.
- Bestimme für jede Stelle eine Gegenprobe. Eine neue Bankverbindung tragt Ihr erst nach einem Rückruf unter der Nummer aus Euren Unterlagen ein. Eine neue Lieferadresse bestätigt der Kunde in seinem Kundenkonto. Ein neues Passwort gibt es erst nach einem Rückruf beim Mitarbeiter.
- Lass einmal testen, ob Eure Gegenproben im Alltag greifen. Ein Außenstehender kann sich z. B. als ein Lieferant von Euch ausgeben und meldet eine neue Bankverbindung (per E-Mail oder Telefon). Wenn diese Verbindung nachher offiziell eingetragen ist, weißt Du, wo Du nachschärfen musst.
Das war der Shortcut für diese Woche
Vertrauen ist nichts Schlechtes. Prüfen solltest Du es aber an den Stellen, wo Geld, Zugänge oder Daten fließen. So wie Du abends die Haustür abschließt, ohne Deinen Nachbarn etwas Böses zu unterstellen.
In unserem Strategie-Workshop Ende September meinte jemand aus dem Team: „Wenn die das können, können wir das schon dreimal.“ Gemeint waren die Angreifer mit ihren KI-Werkzeugen.
Die Idee ist, solche Werkzeuge auf der richtigen Seite einzusetzen. Als feste Leistung für unsere Vertragskunden sollen sie regelmäßig prüfen, wo noch Türen offen stehen. So schließen wir sie, bevor ein Angreifer sie findet. Daran arbeiten wir gerade.
Bis nächsten Donnerstag,
Patrick & das top.media Team
Aber ein Hinweis: Wer diesen Beitrag hier liest, ist mindestens eine Woche zu spät dran. Denn der Shortcut erscheint jeden Donnerstag um 10 Uhr per E-Mail in Dein Postfach. Hier auf der Website wird er erst eine Woche zeitversetzt veröffentlicht. Wenn Du in Zukunft zu den Ersten gehören willst und immer die aktuellsten News erfahren willst, trag Dich unten ein.
Wo vertraut Dein Betrieb heute ungeprüft?
Jeder Angriff in dieser Ausgabe hat dieselbe Stelle gesucht: die, an der niemand nachprüft. In der kostenlosen IT-Analyse gehen wir die drei Stellen aus Teil 3 gemeinsam durch. Wir schauen, wo bei Euch ein Anruf oder eine Mail von außen reicht, damit Geld, Ware oder ein Zugang in Bewegung kommt, und welche Gegenprobe davor gehört. Danach weißt Du, wo Du nachschärfen musst, statt es zu hoffen.
Kostenlose IT-Analyse buchen