Wir haben den Stecker gezogen
The ShortcutEine 22 Jahre alte Lücke hinter 7 von 10 Webseiten
Der erste Angriff kam vier Tage vor der Warnung. Hat sich Dein Dienstleister gemeldet?
7 von 10 Webseiten laufen auf PHP. Das ist die gängigste Programmiersprache hinter Shops, Kundenportalen, Firmenseiten und vielem mehr.
In dieser Programmiersprache gab es zwei kritische Lücken. Laut BSI, Deutschlands Behörde für Cybersicherheit, steckten sie in jeder Version zurück bis zur Version PHP 5. Die erschien 2004… Sind also nur 22 Jahre Software dazwischen.
Durch diese Lücke konnten Angreifer laut The Atlantic die volle Kontrolle über einen Server übernehmen. Sie konnten alles darauf stehlen oder kopieren oder die Seite lahmlegen.
Wir haben deshalb am Mittwoch letzter Woche bei einigen Kunden Anwendungen vom Netz genommen. Sie blieben aus, bis es den Patch gab. So heißt das Update, das eine Lücke schließt. Unsere Kunden mussten dafür nichts tun.
Und ich sag Dir jetzt mal was: Solche Lücken wird es immer geben. Ich hab es auch schon öfter erwähnt, 100 Prozent Sicherheit gibt es nicht.
Und wie schnell etwas veralten kann, habe ich letzte Woche selbst gesehen. Am Montag habe ich ein neues KI-Projekt gestartet und eine Software entwickelt. Mein KI-Programm hat für die Software alte Versionen aus seinem Gedächtnis genommen.
Ein Hilfsprogramm von mir, das offene Updates meldet, zeigte mir sofort 14 offene Updates. Am ersten Tag, an dem ich das entwickelt hatte. Also egal ob einen Tag oder 22 Jahre alt, Lücken und Updates wird es immer geben.
In dieser Ausgabe gucken wir noch einmal aus einer anderen Perspektive auf die Ereignisse letzte Woche. Am Ende weißt Du, ob bei Dir jemand für Dich gehandelt hat.
Patrick Lenz ist Inhaber von top.media, Innovationstreiber & Wissensvermittler.
Unsere heutigen Themen
- Du stehst auf einer Liste
- Ziehst Du den Stecker?
- Trotz Patch noch keine Lösung
01
Du stehst auf einer Liste
Eine Lücke kündigt sich nicht an. Am Samstag, dem 17. Oktober, sah Amazon auf einem eigenen Lockvogel-Server den ersten Versuch, die Lücke auszunutzen. Der Server ist ein Honeypot, also ein Rechner, der absichtlich angreifbar aussieht, damit sich Angreifer dort zeigen.
Woher der Angreifer von der Lücke wusste, ist laut Amazon unklar. Ob der Versuch geklappt hätte, auch.
Gewarnt wurdest Du frühestens am Dienstag. So lief die Woche, nach den Angaben von Amazon, dem PHP-Team und dem BSI:
- Samstag, 17. Oktober. Amazon sieht den ersten Versuch. Die Öffentlichkeit weiß noch nichts.
- Dienstag, 20. Oktober, 17 Uhr. Die Kennnummern der Lücken tauchen in Foren auf. Technische Einzelheiten fehlen noch.
- Mittwoch, 21. Oktober, 16 Uhr. Der Patch erscheint. Jetzt gibt es die Reparatur.
Ich war letzte Woche auf einem Event in Dänemark. 1.800 Leute vor Ort, gefühlt 900 davon haben gehustet und geschnupft.
Gezielt wollte mich davon keiner anstecken… Ich habe nur im selben Raum gestanden und musste die Tage danach dann die weiße Fahne hissen. Genauso kann es Dich auch bei solchen Sicherheitslücken treffen.
Im Netz läuft das ähnlich, nur viel schneller. Dafür gibt es zum Beispiel Shodan. Das ist eine öffentliche Suchmaschine, in der man nach Servern mit bestimmter Software suchen kann, etwa PHP. Sie fragt nach eigenen Angaben jede Woche das ganze Netz ab.
Angreifer holen sich dort eine Liste, ohne die Firmen dahinter zu kennen. Möglich macht das ein Detail bei PHP. Bei jedem Aufruf einer Seite schickt der Server unsichtbar eine Kopfzeile mit. In der Grundeinstellung steht darin, dass die Seite mit PHP läuft, samt Version.
Auf Deiner Seite siehst Du das nicht. Jeder Computer, der sie aufruft, bekommt es aber mit. Angreifer müssen Dich also gar nicht suchen. Sie filtern die Liste nach der Version, für die sie einen Angriff haben. In kürzester Zeit haben sie viele mögliche Ziele.
Du brauchst keine Zielscheibe auf der Stirn. Es reicht, auf der Liste zu stehen.
Verhindern kannst Du so etwas nicht. Beeinflussen kannst Du, wie schnell jemand reagiert. Dafür muss bei Dir jemand zuständig sein, der solche Warnungen sieht und handeln darf.
Vor drei Wochen ging es hier im Shortcut noch darum, an welchen Stellen Dein Team und Du ungeprüft vertrauen. Jetzt kommt die Warnung von außen. Wer sieht sie bei Euch und wer darf danach direkt handeln?
Frag deshalb einmal nach (falls nicht sowieso schon geschehen), was letzte Woche passiert ist. Hast Du einen Dienstleister, geht das per Mail: „Wir haben von der PHP-Lücke gelesen. Läuft bei uns etwas darauf? Und was habt Ihr diesbezüglich letzte Woche getan?“
02
Ziehst Du den Stecker?
Warum haben wir abgeschaltet? Weil die Angreifer ihre Liste in kürzester Zeit durchgehen und Du nie weißt, wann sie bei Dir ankommen. Zwischen den ersten Kennnummern im Netz und dem Patch lag rund ein Tag.
Wie viel in diesem Tag los war, beschreibt Matthew Prince, Chef des Hosting-Anbieters Cloudflare, im Atlantic. Vor der Bekanntgabe sah er tausende Versuche, die Lücke auszunutzen.
45 Minuten nach Veröffentlichung der Lücke waren es zehntausende, nach zwei Stunden hunderttausende. Zuletzt meldete er Millionen Angriffsversuche. Zwar sind das Versuche und keine bestätigten Einbrüche, aber trotzdem zeigt es die Dimensionen.
Vollständig schützt nur das Update, schreibt das PHP-Team selbst. Bis es das gab, hatte keiner eine Lösung, die ganz sicher war. Es gab nur Zwischenlösungen, die das Risiko ein Stück weit verkleinern, aber keine Seite ganz absichern.
Wer in so einem Moment entscheidet, hat zwei schlechte Optionen. Läuft die Anwendung weiter, können Angreifer an Kundendaten, Anfragen und Bestellungen kommen. Schaltet man sie ab, kommt für eine Weile niemand mehr ran. Und jede Stunde kostet.
In Minuten das Richtige abzuwägen, dafür braucht man Erfahrung. Mit Erfahrung ist es wie bei einer Party. Wie gut wird sie, wenn Du sie selbst schmeißt? Und wie gut, wenn sie jemand schmeißt, der das schon oft gemacht hat?
Besprich drei Punkte vorab mit Deinem Dienstleister oder Deinem IT-Verantwortlichen. Dann musst Du im Ernstfall nicht erreichbar sein. Einen beantwortet er, die anderen legst Du fest.
- Was hängt an meinen Systemen? Er nennt Dir, was von außen erreichbar ist und was dahinter hängt: Kundenzugang, Terminbuchung, Shop, Datenbank.
- Darf er abschalten, ohne mich zu fragen? Das entscheidest Du vorher mit Ja oder Nein.
- Was kostet mich eine Stunde offline? Das sagst Du ihm in Euro, damit er abwägen kann. Bei einem Shop sind das die Bestellungen, bei einem Dienstleister die gebuchten Termine, bei einem Betrieb die Anfragen über die Website.
03
Trotz Patch noch keine Lösung
Um 16 Uhr gab es den Patch. Doch auf Deinem Server war er damit noch nicht. Denn der Patch ist nur eine Datei, die jemand auf Deinem Server einspielen muss.
Wann das ging, hing von Deinem Betriebssystem und Deinem Hosting-Anbieter ab. Sie stellten die Pakete, also fertige Installationsdateien, zu ganz unterschiedlichen Zeiten bereit, bei manchen erst am Abend.
Hinter vielen dieser Lösungen steckt ein Freiwilliger.
Zum Beispiel Ondřej Surý. Er pflegt neben seinem Hauptberuf ehrenamtlich die Pakete, die Betriebe auf ihren Servern installieren. Seine Einnahmen daraus sind Spenden.
Im Atlantic sagt er dazu: „Wenn mich der Bus erwischt, ist das das Problem von jemand anderem.“ Das ist gelassen gemeint, zeigt aber, wie viel an einer einzelnen Person hängt.
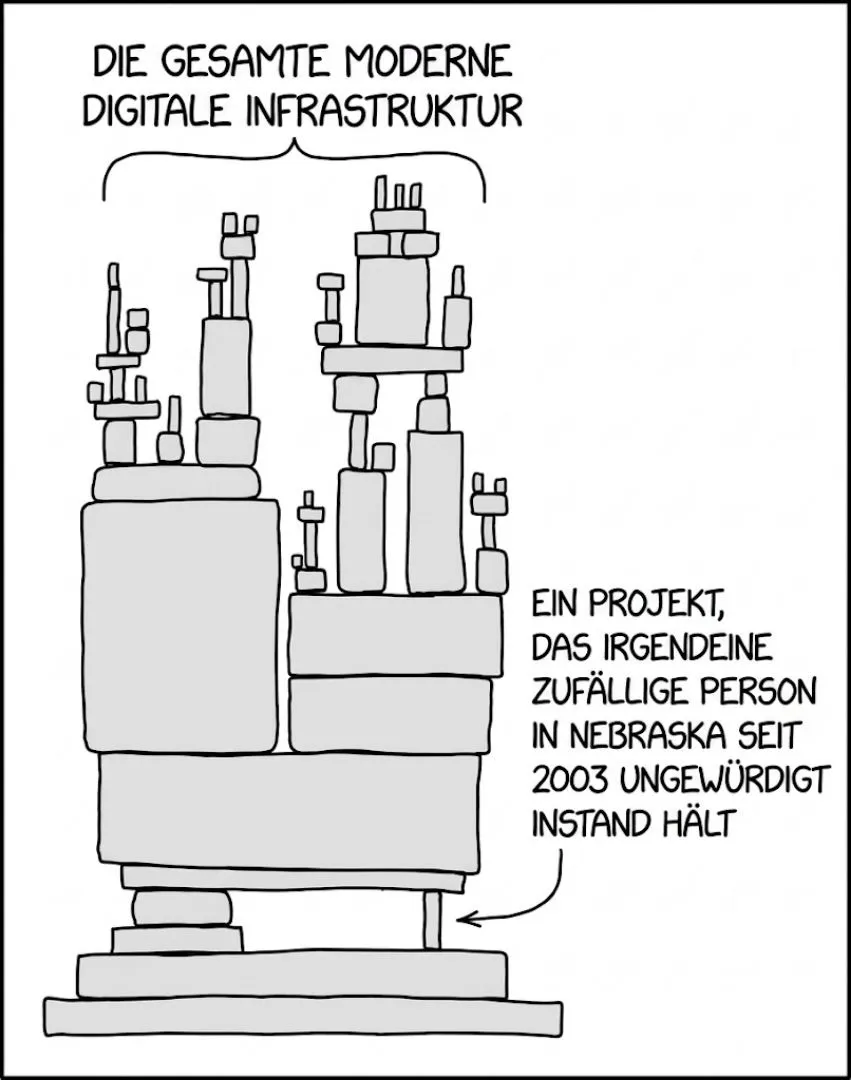
Diesen Comic habe ich schon einmal gezeigt. Damals war er ein Witz unter Entwicklern. Die ganze digitale Welt steht auf einem dünnen Baustein, den jemand in Nebraska seit 2003 ohne Dank pflegt. Jetzt ist aus dem Witz Ernst geworden. Und es ist SOWAS VON genau das.
Der Patch hilft allerdings nur denen, die eine gepflegte Version nutzen. Bei alten Seiten ist es schwieriger. Das PHP-Team pflegt nur die neueren Versionen. PHP 8.1 und älter bekommen keine regulären Updates mehr. Einzelne Anbieter liefern den Fix nachträglich.
Das geht, kostet aber jemanden Arbeit. Laut Surý lassen sich auch alte Versionen reparieren, wenn sich jemand darum kümmert.
Laut W3Techs, einer Seite, die Webtechniken zählt, läuft gut ein Drittel der PHP-Seiten auf PHP 7 oder älter. Läuft Deine Seite auf PHP 8.1 oder älter, ist jetzt der Moment, über den Umstieg zu sprechen.
Vielleicht denkst Du jetzt, Dein Dienstleister kümmert sich darum. Das ist gut, wenn Du ihn ausdrücklich damit beauftragt hast. Wahrscheinlich hat er auch gehandelt, selbst wenn Du nichts mitbekommen hast, weil alles sauber lief.
Frag trotzdem nach. Ein gutes Zeichen ist, wenn er Dir konkret sagen kann, ob bei Dir etwas betroffen war und was er getan hat. Die Verantwortung bleibt beim Unternehmer, bis er sie klar übergeben hat.
Surýs Rat an alle, die sich damit nicht auskennen, lautet, sich auf die Experten zu verlassen. Das geht nur, wenn es sie gibt.
Wie bei meinem neuen Projekt vom Anfang: Ein Update sieht keiner, weil es nichts Neues bringt. Auffallen tut es erst, wenn es fehlt. Deshalb muss es einfach laufen, ohne dass Du Dich um Einzelheiten kümmerst.
Den Überblick brauchst Du als Unternehmer. Übergeben kannst Du ihn, wenn Du klar sagst, was Du bis wann erwartest. Optimalerweise gibst Du jemandem eine Aufgabe und er kommt mit einem Ergebnis wieder. Und nicht mit 493 Rückfragen. Die Ansage ist Deine Sache.
- Eine Übersicht, was bei Euch läuft und wer sich jeweils darum kümmert. Eine Seite genügt: Webseite, Shop, Kundenportal und was sonst von außen erreichbar ist, daneben der Name. Dann weiß nach einer Warnung jeder, wer dran ist.
- Eine kurze Rückmeldung nach jeder Warnung. Zwei Sätze genügen: War etwas betroffen? Und wenn ja, seit wann ist es behoben? Das BSI rät Betreibern ebenfalls, nach dem Patch zu prüfen, ob er wirklich läuft.
- Einmal im Quartal ein Stand der Dinge. Eine Zeile reicht: alles aktuell oder das ist noch offen und wird bis dann erledigt. Wie es technisch läuft, bleibt Sache Deines Dienstleisters.
Zum Mitnehmen
Eine Lücke kannst Du nie ausschließen. Aber Du kannst dafür sorgen, dass jemand zuständig ist, der handelt und sich meldet. Dann bekommst Du es mit und musst Dich nicht selbst kümmern.
So war es letzte Woche bei unseren Kunden.
Bis nächsten Donnerstag,
Patrick & das top.media Team
Aber ein Hinweis: Wer diesen Beitrag hier liest, ist mindestens eine Woche zu spät dran. Denn der Shortcut erscheint jeden Donnerstag um 10 Uhr per E-Mail in Dein Postfach. Hier auf der Website wird er erst eine Woche zeitversetzt veröffentlicht. Wenn Du in Zukunft zu den Ersten gehören willst und immer die aktuellsten News erfahren willst, trag Dich unten ein.
Hat bei Dir letzte Woche jemand gehandelt?
Wenn Du es nicht sicher sagen kannst, ist genau das die Antwort. In der kostenlosen IT-Analyse gehen wir gemeinsam durch, was bei Dir von außen erreichbar ist, wer eine Warnung als Erster sieht und wer abschalten darf, ohne Dich zu fragen. Danach steht fest, wer im Ernstfall den Stecker zieht.
Kostenlose IT-Analyse buchen